Domain timendo.de kaufen?
Wir ziehen mit dem Projekt
timendo.de um.
Sind Sie am Kauf der Domain
timendo.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain timendo.de kaufen?
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **


Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:
-
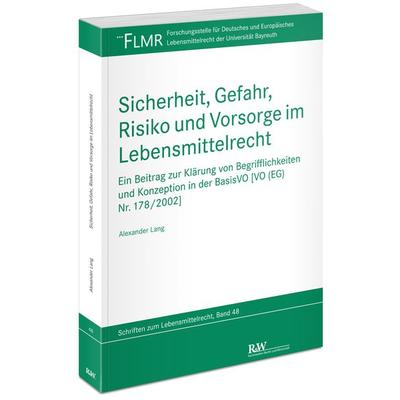
Sicherheit, Gefahr, Risiko und Vorsorge im Lebensmittelrecht, Taschenbuch von Alexander Lang, Fachmedien Recht und Wirtschaft in Deutscher FachverlagSicherheit, Gefahr, Risiko Und Vorsorge Im Lebensmittelrecht, Taschenbuch Von Alexander Lang, Fachmedien Recht Und Wirtschaft In Deutscher Fachverlag Gmbh, 978-3-8005-1983-5, Seitenanzahl: 26698,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Goertz, Stefan: Öffentliche Sicherheit in Gefahr?Öffentliche Sicherheit in Gefahr? , Ist unsere Öffentliche Sicherheit in Gefahr? Diese Frage wird politisch und medial kontrovers diskutiert. Die Antwort auf diese Frage kann Menschen verunsichern. Unsere Öffentliche Sicherheit ist so sehr bedroht, wie sie es seit dem Bestehen unserer Bundesrepublik noch nicht war. Es kommen viele, offensichtlich zu viele, Bedrohungen und Akteure zur gleichen Zeit zusammen. Dieses Sachbuch stellt aktuelle und künftige Gefahren für die Öffentliche Sicherheit Deutschlands dar: Extremismus und Terrorismus, aber auch Organisierte Kriminalität (z.B. Rauschgifthandel/ -schmuggel), Cyberattacken und Desinformationskampagnen. Auch die Bundesinnenministerin stellt aktuell eine "Zeitenwende" für die Öffentliche Sicherheit fest und verdeutlicht die Vielfalt der Bedrohungen: Rechtsextremismus, auch andere Extremismusbereiche, Fake News, Organisierte Kriminalität und seit Beginn des Ukrainekrieges verstärkt auch Spionage. Der Autor zeigt, dass das Bedrohungsmaß eine neue Qualität erreicht hat und beleuchtet die Akteure und Phänomene, die unsere Öffentliche Sicherheit massiv bedrohen. Beginnend mit Rechtsextremisten werden sowohl alte als auch neue Akteure behandelt und die & immer schneller werdenden - Übergänge von rechtsextremistischer Sprache zu rechtsextremistischer Gewalt bis hin zu terroristischen Anschlägen aufgezeigt. Auch bei Islamisten, "Reichsbürgern" und "Selbstverwaltern", "Delegitimierern" und Linksextremisten werden aktuelle Akteure - bisweilen medial kaum thematisiert - und die Gefahren, die von ihnen ausgehen, dargestellt. Auch internationale Dimensionen werden beleuchtet, hierbei auch neue Akteurskonstellationen von Antisemitismus in Deutschland. Neben den Extremismusbereichen gehen aber auch von der Organisierten Kriminalität (der weltweite Handel mit Kokain boomt wie nie, der Hamburger Hafen ist ein europäisches Haupteinfalltor), von Cyberattacken, Desinformation und Spionage aktuell auf neuem Niveau Gefahren für die Öffentliche Sicherheit aus. Eine sicherheitspolitisch-realistische Analyse der Öffentlichen Sicherheit bringt naturgemäß mit sich, dass sie schlechte, "unangenehme" Informationen präsentiert. Aber ein realistischer Blick, aktuellste Fakten und eine Expertenanalyse der Probleme und Herausforderungen sind der erste Schritt auf dem Weg zu mehr Schutz für unsere Öffentliche Sicherheit. Es geht hier also auch darum, unrealistische Fehlannahmen aufzudecken. , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 202410, Produktform: Kartoniert, Autoren: Goertz, Stefan, Seitenzahl/Blattzahl: 314, Themenüberschrift: LAW / Administrative Law & Regulatory Practice, Keyword: Cyberkriminalität; Extremismus; Terrorismus, Fachschema: Verwaltungsrecht - Verwaltungssachen~Ordnungsrecht~Polizeirecht~Waffenrecht - Waffengesetz, Fachkategorie: Sicherheits-, Polizei-, Ordnungs- und Waffenrecht~Gesellschaft und Kultur, allgemein, Warengruppe: TB/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 202, Breite: 140, Höhe: 17, Gewicht: 421, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sprachliche Selbstdarstellung in Umweltberichten der chemischen Industrie. Zur Verwendung der Begriffspaare Sicherheit und Schutz sowie Risiko undSprachliche Selbstdarstellung In Umweltberichten Der Chemischen Industrie. Zur Verwendung Der Begriffspaare Sicherheit Und Schutz Sowie Risiko Und Gefahr, Taschenbuch Von Winfried Ressler, Grin, 978-3-86943-014-0, Seitenanzahl: 11647,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Wie lautet der richtige Satz für den Aufkleber auf dem Paket: "Vorsicht Glas" oder "Gefahr"?
Der richtige Satz für den Aufkleber auf dem Paket wäre "Vorsicht Glas". Dieser Hinweis warnt die Personen vor dem zerbrechlichen Inhalt des Pakets und fordert zur Vorsicht beim Umgang damit auf. "Gefahr" wäre zu allgemein und würde nicht spezifisch auf den Inhalt des Pakets hinweisen. **

Was ist eine Gefahr Was ist ein Risiko?
Was ist eine Gefahr? Eine Gefahr ist eine potenzielle Bedrohung oder Schadensquelle, die zu Verletzungen, Schäden oder Verlusten führen kann. Sie kann sowohl physischer als auch psychischer Natur sein und kann von verschiedenen Quellen wie Naturkatastrophen, Unfällen oder menschlichem Fehlverhalten ausgehen. Was ist ein Risiko? Ein Risiko ist die Wahrscheinlichkeit, dass eine bestimmte Gefahr tatsächlich zu einem Schaden oder Verlust führt. Es beinhaltet die Bewertung der Eintrittswahrscheinlichkeit und der potenziellen Auswirkungen einer Gefahr. Risikomanagement zielt darauf ab, Risiken zu identifizieren, zu bewerten und zu kontrollieren, um Schäden zu minimieren und die Sicherheit zu gewährleisten. **
Was ist der Unterschied zwischen Risiko und Gefahr?
Was ist der Unterschied zwischen Risiko und Gefahr? Risiko bezieht sich auf die Wahrscheinlichkeit, dass eine bestimmte Gefahr eintritt, während Gefahr die potenzielle Schädigung oder Bedrohung darstellt. Risiko beinhaltet daher eine Bewertung der Wahrscheinlichkeit und der möglichen Auswirkungen einer Gefahr. Risiko kann durch Maßnahmen wie Prävention oder Absicherung reduziert werden, während Gefahr als unvermeidlich angesehen werden kann. Letztendlich kann Risiko als die Möglichkeit betrachtet werden, dass eine Gefahr zu Schaden führt. **
Top-Angebote
Produkte zum Begriff Rootkit:
-
Analyse der automatisierten Rootkit-Erkennungsmethoden, Taschenbuch von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7Analyse Der Automatisierten Rootkit-erkennungsmethoden, Taschenbuch Von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7, Seitenanzahl: 9649,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sicherheit, Gefahr, Risiko und Vorsorge im Lebensmittelrecht, Taschenbuch von Alexander Lang, Fachmedien Recht und Wirtschaft in Deutscher FachverlagSicherheit, Gefahr, Risiko Und Vorsorge Im Lebensmittelrecht, Taschenbuch Von Alexander Lang, Fachmedien Recht Und Wirtschaft In Deutscher Fachverlag Gmbh, 978-3-8005-1983-5, Seitenanzahl: 26698,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Goertz, Stefan: Öffentliche Sicherheit in Gefahr?Öffentliche Sicherheit in Gefahr? , Ist unsere Öffentliche Sicherheit in Gefahr? Diese Frage wird politisch und medial kontrovers diskutiert. Die Antwort auf diese Frage kann Menschen verunsichern. Unsere Öffentliche Sicherheit ist so sehr bedroht, wie sie es seit dem Bestehen unserer Bundesrepublik noch nicht war. Es kommen viele, offensichtlich zu viele, Bedrohungen und Akteure zur gleichen Zeit zusammen. Dieses Sachbuch stellt aktuelle und künftige Gefahren für die Öffentliche Sicherheit Deutschlands dar: Extremismus und Terrorismus, aber auch Organisierte Kriminalität (z.B. Rauschgifthandel/ -schmuggel), Cyberattacken und Desinformationskampagnen. Auch die Bundesinnenministerin stellt aktuell eine "Zeitenwende" für die Öffentliche Sicherheit fest und verdeutlicht die Vielfalt der Bedrohungen: Rechtsextremismus, auch andere Extremismusbereiche, Fake News, Organisierte Kriminalität und seit Beginn des Ukrainekrieges verstärkt auch Spionage. Der Autor zeigt, dass das Bedrohungsmaß eine neue Qualität erreicht hat und beleuchtet die Akteure und Phänomene, die unsere Öffentliche Sicherheit massiv bedrohen. Beginnend mit Rechtsextremisten werden sowohl alte als auch neue Akteure behandelt und die & immer schneller werdenden - Übergänge von rechtsextremistischer Sprache zu rechtsextremistischer Gewalt bis hin zu terroristischen Anschlägen aufgezeigt. Auch bei Islamisten, "Reichsbürgern" und "Selbstverwaltern", "Delegitimierern" und Linksextremisten werden aktuelle Akteure - bisweilen medial kaum thematisiert - und die Gefahren, die von ihnen ausgehen, dargestellt. Auch internationale Dimensionen werden beleuchtet, hierbei auch neue Akteurskonstellationen von Antisemitismus in Deutschland. Neben den Extremismusbereichen gehen aber auch von der Organisierten Kriminalität (der weltweite Handel mit Kokain boomt wie nie, der Hamburger Hafen ist ein europäisches Haupteinfalltor), von Cyberattacken, Desinformation und Spionage aktuell auf neuem Niveau Gefahren für die Öffentliche Sicherheit aus. Eine sicherheitspolitisch-realistische Analyse der Öffentlichen Sicherheit bringt naturgemäß mit sich, dass sie schlechte, "unangenehme" Informationen präsentiert. Aber ein realistischer Blick, aktuellste Fakten und eine Expertenanalyse der Probleme und Herausforderungen sind der erste Schritt auf dem Weg zu mehr Schutz für unsere Öffentliche Sicherheit. Es geht hier also auch darum, unrealistische Fehlannahmen aufzudecken. , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 202410, Produktform: Kartoniert, Autoren: Goertz, Stefan, Seitenzahl/Blattzahl: 314, Themenüberschrift: LAW / Administrative Law & Regulatory Practice, Keyword: Cyberkriminalität; Extremismus; Terrorismus, Fachschema: Verwaltungsrecht - Verwaltungssachen~Ordnungsrecht~Polizeirecht~Waffenrecht - Waffengesetz, Fachkategorie: Sicherheits-, Polizei-, Ordnungs- und Waffenrecht~Gesellschaft und Kultur, allgemein, Warengruppe: TB/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 202, Breite: 140, Höhe: 17, Gewicht: 421, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
Sprachliche Selbstdarstellung in Umweltberichten der chemischen Industrie. Zur Verwendung der Begriffspaare Sicherheit und Schutz sowie Risiko undSprachliche Selbstdarstellung In Umweltberichten Der Chemischen Industrie. Zur Verwendung Der Begriffspaare Sicherheit Und Schutz Sowie Risiko Und Gefahr, Taschenbuch Von Winfried Ressler, Grin, 978-3-86943-014-0, Seitenanzahl: 11647,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Öffentliche Sicherheit in Gefahr?, Sachbücher von Stefan GoertzDas Sachbuch "Öffentliche Sicherheit in Gefahr?" von Kohlhammer behandelt die aktuellen und zukünftigen Bedrohungen für die öffentliche Sicherheit in Deutschland. In einer Zeit, in der die Diskussion über Sicherheitspolitik intensiver denn je geführt wird, beleuchtet der Autor Stefan die Vielzahl an Gefahren, die von Extremismus, Terrorismus, organisierter Kriminalität, Cyberattacken und Desinformationskampagnen ausgehen. Die Analyse umfasst sowohl alte als auch neue Akteure, die die Sicherheit der Bundesrepublik gefährden, und thematisiert die besorgniserregenden Entwicklungen, die durch den Ukrainekrieg verstärkt wurden. Der Autor zeigt auf, wie sich die Bedrohungen in ihrer Qualität verändert haben und welche Rolle verschiedene Gruppen, wie Rechtsextremisten und Islamisten, dabei spielen. Dieses Buch bietet eine fundierte und umfassende Perspektive auf die Herausforderungen, vor denen die Gesellschaft steht, und regt zur kritischen Auseinandersetzung mit dem Thema an.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jesus · Freundschaft · Schutz · Miteinander · Segen · VertrauenDas Schlicht Elegante Textil-armband Ist Mit Einem Stufenlosen Schiebeverschluss Für Jedes Handgelenk Geeignet. Der Modische Anhänger (ø 1 Cm) Zieht Die Blicke Mit Seiner Filigranen Fisch-gravur Auf Sich. Die Kombination Aus Grauem Textil-armband...7,95 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Wie lautet der richtige Satz für den Aufkleber auf dem Paket: "Vorsicht Glas" oder "Gefahr"?
Der richtige Satz für den Aufkleber auf dem Paket wäre "Vorsicht Glas". Dieser Hinweis warnt die Personen vor dem zerbrechlichen Inhalt des Pakets und fordert zur Vorsicht beim Umgang damit auf. "Gefahr" wäre zu allgemein und würde nicht spezifisch auf den Inhalt des Pakets hinweisen. **
-
Was ist eine Gefahr Was ist ein Risiko?
Was ist eine Gefahr? Eine Gefahr ist eine potenzielle Bedrohung oder Schadensquelle, die zu Verletzungen, Schäden oder Verlusten führen kann. Sie kann sowohl physischer als auch psychischer Natur sein und kann von verschiedenen Quellen wie Naturkatastrophen, Unfällen oder menschlichem Fehlverhalten ausgehen. Was ist ein Risiko? Ein Risiko ist die Wahrscheinlichkeit, dass eine bestimmte Gefahr tatsächlich zu einem Schaden oder Verlust führt. Es beinhaltet die Bewertung der Eintrittswahrscheinlichkeit und der potenziellen Auswirkungen einer Gefahr. Risikomanagement zielt darauf ab, Risiken zu identifizieren, zu bewerten und zu kontrollieren, um Schäden zu minimieren und die Sicherheit zu gewährleisten. **
-
Was ist der Unterschied zwischen Risiko und Gefahr?
Was ist der Unterschied zwischen Risiko und Gefahr? Risiko bezieht sich auf die Wahrscheinlichkeit, dass eine bestimmte Gefahr eintritt, während Gefahr die potenzielle Schädigung oder Bedrohung darstellt. Risiko beinhaltet daher eine Bewertung der Wahrscheinlichkeit und der möglichen Auswirkungen einer Gefahr. Risiko kann durch Maßnahmen wie Prävention oder Absicherung reduziert werden, während Gefahr als unvermeidlich angesehen werden kann. Letztendlich kann Risiko als die Möglichkeit betrachtet werden, dass eine Gefahr zu Schaden führt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.